La gobernanza de datos para IA es el conjunto de políticas, responsabilidades, procedimientos y controles que permite a una empresa utilizar información fiable, protegida y adecuada en sus sistemas de inteligencia artificial. Su función no consiste únicamente en almacenar los datos correctamente: también determina de dónde proceden, quién puede acceder a ellos, con qué finalidad se utilizan, cómo se transforman y qué sucede cuando dejan de ser válidos. Sin esas garantías, incluso un modelo técnicamente avanzado puede generar resultados poco fiables o exponer información que no debería consultar.
Esta necesidad aparece tanto al entrenar modelos propios como al conectar asistentes de IA con documentos, bases de datos, un ERP o un CRM. Antes de automatizar un proceso, conviene comprobar si sus fuentes están actualizadas, si existen permisos diferenciados y si los resultados pueden verificarse. En Process Control, nuestra consultoría de IA para empresas permite analizar estos requisitos junto con las necesidades operativas del negocio y valorar cómo integrar soluciones de inteligencia artificial sobre una base de datos preparada para utilizarlas con criterio.
¿Qué es la gobernanza de datos para la inteligencia artificial?
La gobernanza de datos para la inteligencia artificial establece las reglas que deben cumplir los datos antes, durante y después de su utilización por un sistema de IA. Incluye decisiones organizativas, como nombrar responsables y aprobar usos, y controles técnicos, como verificar la calidad de un conjunto de datos, registrar sus transformaciones o impedir que un asistente recupere documentos restringidos. La finalidad es que la información disponible sea apropiada para la tarea y que su tratamiento pueda justificarse cuando se produzca un error, una incidencia o una revisión interna.
Pensemos en un asistente que responde a preguntas sobre las condiciones comerciales de una empresa. Su funcionamiento no dependerá únicamente de la calidad del modelo de lenguaje: necesitará consultar tarifas vigentes, distinguir entre documentación pública e interna y conocer qué información corresponde a cada cliente. Si indexa una versión antigua de un contrato o muestra condiciones negociadas con otra organización, el problema no se resuelve simplemente cambiando el prompt. Hace falta ordenar el origen de los datos, asignar permisos, establecer fechas de revisión y controlar las respuestas del sistema.
Diferencias entre gobernanza de datos, gobernanza de la IA y gestión de datos
Aunque están relacionadas, gobernanza de datos, gestión de datos y gobernanza de la IA no significan lo mismo. La gestión de datos se ocupa de tareas operativas, como almacenar, integrar, transformar y mantener la información. La gobernanza de datos define las reglas, responsabilidades y criterios bajo los que esas tareas deben realizarse. Por su parte, la gobernanza de la IA abarca un ámbito más amplio: supervisa el uso de los sistemas, sus riesgos, la responsabilidad sobre sus decisiones, la transparencia y los mecanismos de control durante todo su ciclo de vida.
La diferencia se aprecia en un proyecto de predicción de demanda. El equipo de datos puede integrar los registros de ventas y limpiar valores duplicados; la gobernanza de datos determina qué fuente es válida, quién responde de su calidad y cómo se registran los cambios; y la gobernanza de la IA establece quién aprueba el uso del modelo, cómo se evalúa su rendimiento y qué ocurre si una predicción provoca decisiones perjudiciales. Estas funciones se complementan, pero conviene distinguirlas para evitar que la responsabilidad quede diluida entre departamentos.
¿Por qué es importante la gobernanza de datos para la IA en las empresas?
La utilidad de un sistema de inteligencia artificial depende, en buena medida, de la información con la que trabaja. Cuando una organización dispone de datos dispersos, desactualizados o mal documentados, la IA puede amplificar esos problemas: una herramienta que procesa miles de solicitudes por hora también puede multiplicar miles de errores si parte de una fuente incorrecta. Por eso, la calidad del dato no es una fase secundaria del proyecto, sino una condición para que el resultado tenga valor empresarial.
Además, los sistemas actuales suelen combinar varias fuentes y herramientas. Un agente puede consultar documentación, recuperar un pedido del ERP, interpretar un mensaje y preparar una acción en el CRM. En ese recorrido es necesario determinar qué registros puede utilizar, si la información está vigente y cuándo debe pedir autorización a una persona. La falta de controles afecta a la precisión, pero también a la privacidad, a la continuidad operativa y a la confianza de empleados y clientes.
Una buena gobernanza facilita que las empresas amplíen las aplicaciones de IA sin empezar de cero con cada proyecto. Si ya existen políticas comunes de clasificación, responsables por dominio, reglas de actualización y mecanismos de auditoría, conectar una nueva herramienta resulta más predecible. Esto no elimina los riesgos ni sustituye las pruebas, pero reduce la improvisación y ayuda a decidir qué casos de uso pueden pasar de un piloto a un proceso habitual.
Principales componentes de la gobernanza de datos para IA
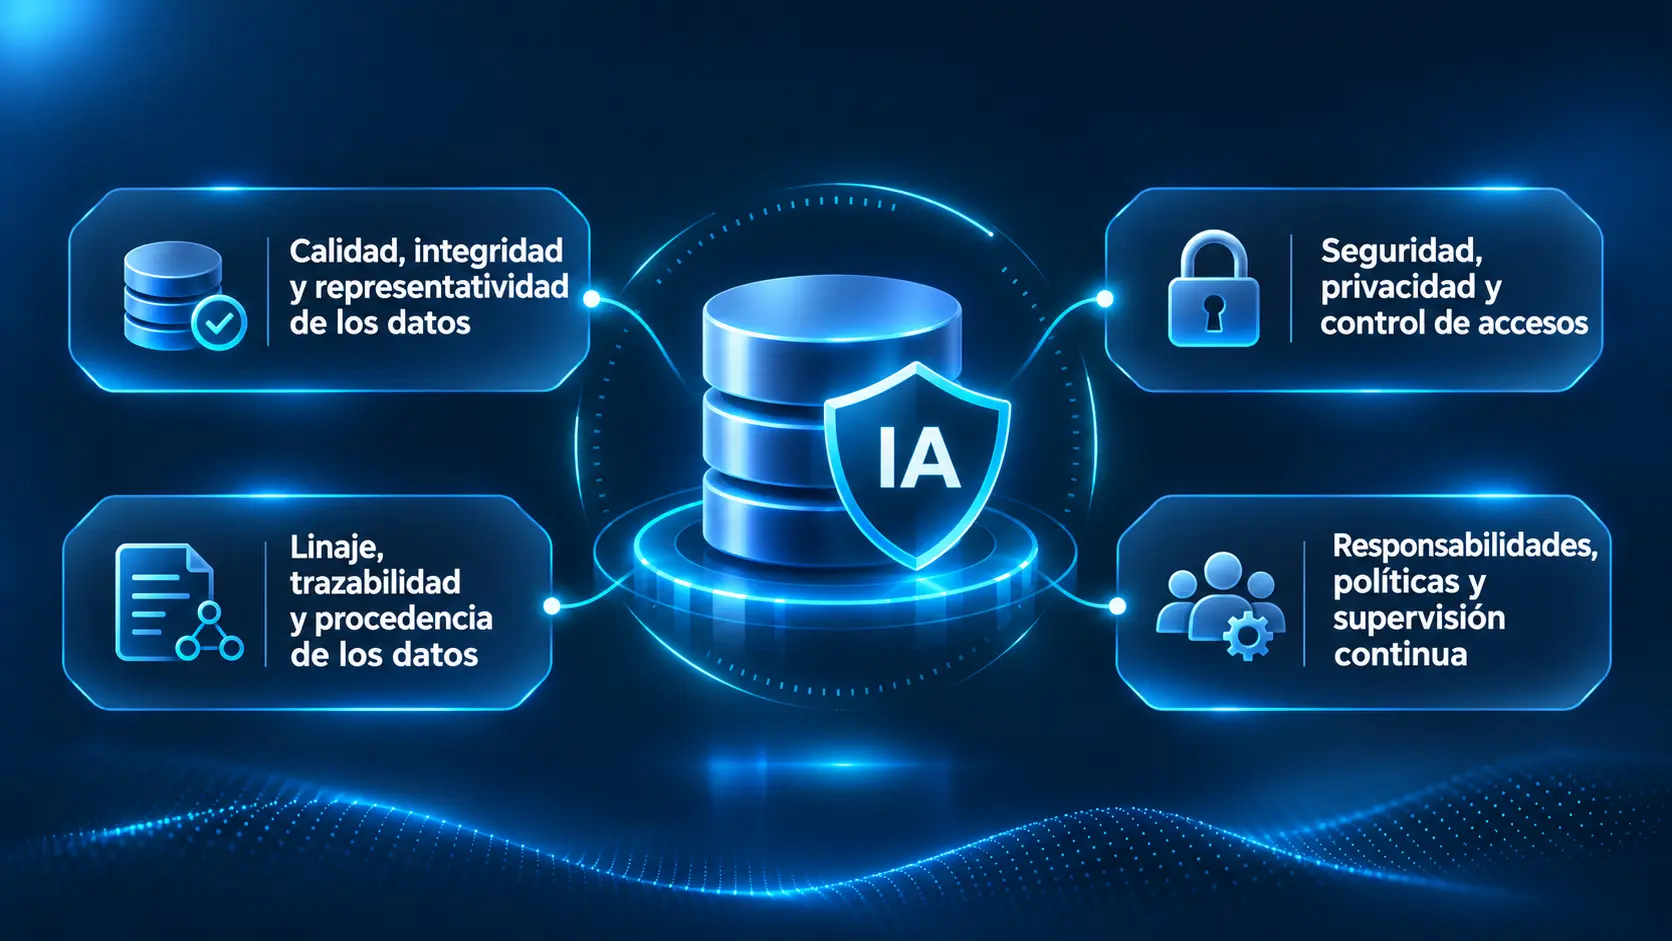
Una estrategia de gobernanza no se resuelve mediante una única herramienta o un documento de políticas. Debe combinar calidad, seguridad, trazabilidad y responsabilidades claras, de forma que cada control pueda aplicarse en los sistemas donde realmente circula la información. Estos componentes se relacionan entre sí: un catálogo ayuda a localizar una fuente, pero pierde utilidad si nadie mantiene sus metadatos; y un sistema de permisos no basta si los datos que se muestran son antiguos o incorrectos.
Calidad, integridad y representatividad de los datos
La primera tarea consiste en comprobar si la información es adecuada para el uso previsto. Esto incluye revisar exactitud, completitud, consistencia, actualidad y representatividad, además de identificar duplicados y anomalías. Un conjunto de datos puede ser técnicamente correcto y, sin embargo, no representar las situaciones a las que se enfrentará el sistema. Por ejemplo, un modelo que predice incidencias industriales a partir de registros de una única máquina podría funcionar peor al trasladarse a equipos con condiciones de operación diferentes.
La revisión debe adaptarse al proyecto. Para una búsqueda documental importa que los archivos estén actualizados y que sus versiones puedan distinguirse; para un modelo predictivo resulta esencial conocer el periodo cubierto, los cambios en el proceso de captura y las variables ausentes. Conviene definir umbrales verificables, responsables de subsanar errores y pruebas con casos reales. Cuando el sistema afecta a personas, también es necesario examinar si los datos introducen sesgos o dejan fuera situaciones relevantes para su finalidad.
Seguridad, privacidad y control de accesos
Gobernar los datos implica determinar quién puede consultar cada información y qué usos están autorizados. En una empresa pueden convivir manuales públicos, contratos confidenciales, nóminas, datos de clientes y documentación técnica. Un asistente que encuentra documentos por similitud semántica no debería mostrar automáticamente todo aquello que puede recuperar: debe respetar los permisos del usuario y las restricciones de la fuente original.
Para ello pueden utilizarse controles por roles, segregación de entornos, cifrado, autenticación, políticas de conservación y medidas para reducir o seudonimizar datos cuando corresponda. También deben revisarse las condiciones de los proveedores externos, especialmente si los documentos o las consultas se envían a una API. Procesar información con IA no crea por sí solo una autorización para reutilizar datos personales; la finalidad y la base jurídica del tratamiento deben analizarse de acuerdo con las normas aplicables.
Linaje, trazabilidad y procedencia de los datos
El linaje de datos describe el recorrido de la información desde su origen hasta los procesos donde termina utilizándose. Permite conocer qué sistema generó un registro, qué transformaciones se aplicaron, cuándo se actualizó y qué versión alimentó un modelo o una respuesta. La procedencia, por su parte, aporta contexto sobre la fuente y las condiciones en las que se obtuvo el dato. Ambos conceptos son relevantes para investigar errores y mantener evidencias verificables.
Imaginemos que un modelo de previsión recomienda aumentar las compras de un producto. Si la estimación resulta anómala, el equipo necesitará reconstruir qué ventas se incorporaron, si existían devoluciones pendientes y qué transformación se aplicó a los registros. Sin ese recorrido documentado, la revisión dependerá de comprobaciones manuales y será más difícil repetir el resultado. En asistentes documentales, conservar la referencia a los archivos originales permite mostrar de dónde procede una respuesta y facilita que una persona confirme su vigencia.
Responsabilidades, políticas y supervisión continua
La gobernanza solo funciona cuando existen personas responsables de tomar decisiones sobre la información. Habitualmente intervienen responsables de negocio, equipos de datos, seguridad, tecnología y, cuando procede, protección de datos o asesoría jurídica. No todas las empresas necesitan un comité complejo, pero sí deben definir quién aprueba una fuente, quién corrige sus errores, quién concede permisos y quién revisa los incidentes. De lo contrario, un problema detectado durante el uso de la IA puede permanecer sin resolver porque nadie tiene atribuida esa función.
Estos acuerdos deben acompañarse de políticas de clasificación, control de cambios, conservación, actualización y revisión periódica. La supervisión no termina cuando el sistema entra en funcionamiento: cambian las aplicaciones, se incorporan nuevos documentos y aparecen necesidades que no existían durante el piloto. Registrar esas modificaciones y evaluar su efecto evita que un sistema inicialmente fiable se degrade de forma silenciosa.
¿Qué beneficios aporta la gobernanza de datos a los sistemas de IA?
El principal beneficio es aumentar la capacidad de confiar en los resultados y comprobar cómo se han obtenido. Disponer de datos revisados reduce errores evitables, mejora la localización de información y permite detectar antes las fuentes que están provocando respuestas inadecuadas. También facilita comparar versiones de un modelo, repetir evaluaciones y corregir problemas sin reconstruir manualmente todas las conexiones del sistema.
Desde una perspectiva operativa, la gobernanza puede reducir tiempo dedicado a limpiar información, resolver incidencias y comprobar permisos cada vez que se incorpora una herramienta. Si una organización mantiene catálogos, responsables y reglas comunes, los equipos podrán reutilizar esas bases en nuevos proyectos en lugar de crear integraciones aisladas. El ahorro, sin embargo, no debe darse por supuesto: hay que considerar el coste de documentar, mantener y supervisar los controles, así como las mejoras realmente observadas.
Otra ventaja es la posibilidad de avanzar en proyectos con mayor claridad sobre sus límites. Una empresa puede decidir que un asistente consulte datos comerciales pero no modifique precios, o que una predicción apoye la planificación sin ejecutar pedidos automáticamente. Gobernar bien los datos permite definir capacidades útiles sin convertir toda automatización en una actuación autónoma, una distinción especialmente importante en procesos financieros, laborales y de atención al cliente.
Gobernanza de datos en IA generativa, modelos LLM y sistemas RAG
La inteligencia artificial generativa incorpora dificultades particulares porque los modelos pueden responder con lenguaje natural, interpretar información que reciben en una consulta y utilizar herramientas conectadas. En estos entornos, la gobernanza debe abordar no solo los datos de entrenamiento cuando son responsabilidad de la organización, sino también los documentos recuperados, el contenido de los prompts, los permisos de los usuarios y los resultados generados. Un sistema puede mostrar información confidencial por una mala configuración de acceso aunque el modelo utilizado sea técnicamente competente.
En arquitecturas de generación aumentada por recuperación (RAG), los documentos se preparan para que un buscador localice fragmentos pertinentes y los entregue al modelo. Los embeddings y otras técnicas de recuperación pueden ayudar a encontrar información relacionada con una pregunta, pero la similitud matemática no sustituye la autorización. Es necesario conservar metadatos, aplicar filtros por permisos antes de mostrar el contenido, controlar versiones y evitar que los fragmentos desactualizados sigan apareciendo en las respuestas.
Por ejemplo, un asistente conectado a procedimientos internos podría recuperar instrucciones antiguas si el índice documental no se actualizó después de una modificación. Una gobernanza adecuada definiría el ciclo de publicación, la retirada de versiones anteriores y los responsables de aprobar los nuevos documentos. También permitiría registrar qué fuente sustentó una respuesta y diseñar un procedimiento para corregirla cuando se detecte un error. Técnicas como RAG pueden mejorar el acceso a información verificable, pero no garantizan por sí solas que desaparezcan las respuestas incorrectas.
Cuando se incorporan agentes con capacidad para actuar sobre aplicaciones empresariales, la gobernanza de datos debe coordinarse con los permisos de las herramientas. Una fuente documental puede explicar cómo crear una factura, pero autorizar su emisión en un ERP requiere un control diferente. Esta distinción cobra especial relevancia en integraciones como los servidores MCP de Odoo 20, donde es necesario separar el acceso a información de la ejecución de operaciones con efectos reales.
Normativa y estándares aplicables a la gobernanza de datos para IA
Las empresas deben diferenciar las obligaciones legales aplicables a sus sistemas de las recomendaciones técnicas y organizativas que ayudan a gestionarlos. No todas las aplicaciones de inteligencia artificial están sujetas al mismo régimen, y no existe una obligación universal de utilizar una herramienta específica de gobernanza. El marco adecuado depende de la finalidad de la solución, del tipo de datos tratados, de la actividad empresarial y del papel que desempeña la organización en el desarrollo o uso del sistema.
Ley de IA de la Unión Europea y RGPD
El Reglamento Europeo de Inteligencia Artificial (Reglamento UE 2024/1689) contiene requisitos específicos para determinados sistemas de alto riesgo. Su artículo 10, en la versión modificada en 2026, aborda la calidad y la gobernanza de los conjuntos de datos de entrenamiento, validación y prueba cuando proceden: su origen, preparación, representatividad, posibles sesgos y deficiencias relevantes. Su aplicación depende de la clasificación del sistema y de los plazos normativos correspondientes, por lo que no debe presentarse como una exigencia idéntica para cualquier chatbot empresarial. Puede consultarse el texto actualizado del artículo 10 en el servicio oficial de la Comisión Europea.
Por su parte, el Reglamento General de Protección de Datos (RGPD) resulta relevante cuando una solución trata datos personales. Exige atender, entre otros principios, a la licitud, la limitación de la finalidad, la minimización de datos, la exactitud, la seguridad y la responsabilidad proactiva. Una empresa que utiliza datos de clientes para entrenar, consultar o evaluar una aplicación de IA debe revisar su base jurídica y las obligaciones aplicables, independientemente de que el sistema no esté clasificado como de alto riesgo. El Comité Europeo de Protección de Datos explica estos principios y ofrece orientaciones para su aplicación.
Ambos marcos pueden resultar relevantes en un mismo proyecto, pero cumplir el RGPD no implica automáticamente cumplir la Ley de IA, ni a la inversa. Si existen dudas sobre categorías de datos sensibles, decisiones automatizadas o clasificación de alto riesgo, la evaluación técnica debe coordinarse con asesoramiento jurídico especializado. Para ampliar el contexto regulatorio, puede consultarse también nuestro contenido sobre consultoría legal de inteligencia artificial.
ISO/IEC 42001 y marco NIST AI RMF
La norma ISO/IEC 42001:2023 establece requisitos para crear, mantener y mejorar un sistema de gestión de inteligencia artificial dentro de una organización. Su ámbito es más amplio que el gobierno de los conjuntos de datos: incluye políticas, responsabilidades, evaluación de riesgos y procesos de mejora continua. Puede resultar útil para integrar la gestión de los datos en una estructura de supervisión más completa, aunque adoptar una norma no sustituye el análisis de las obligaciones legales que correspondan a cada caso.
El AI Risk Management Framework del NIST propone un enfoque voluntario organizado en cuatro funciones: gobernar, contextualizar, medir y gestionar los riesgos. Su utilidad reside en traducir preocupaciones generales sobre fiabilidad y seguridad en actividades que una empresa puede documentar y revisar. No es una certificación obligatoria ni convierte automáticamente cualquier sistema en conforme con las exigencias europeas. Los dos referentes pueden utilizarse como apoyo para definir controles proporcionados al riesgo y a la madurez tecnológica de la organización.
Ejemplos de gobernanza de datos para IA en las empresas
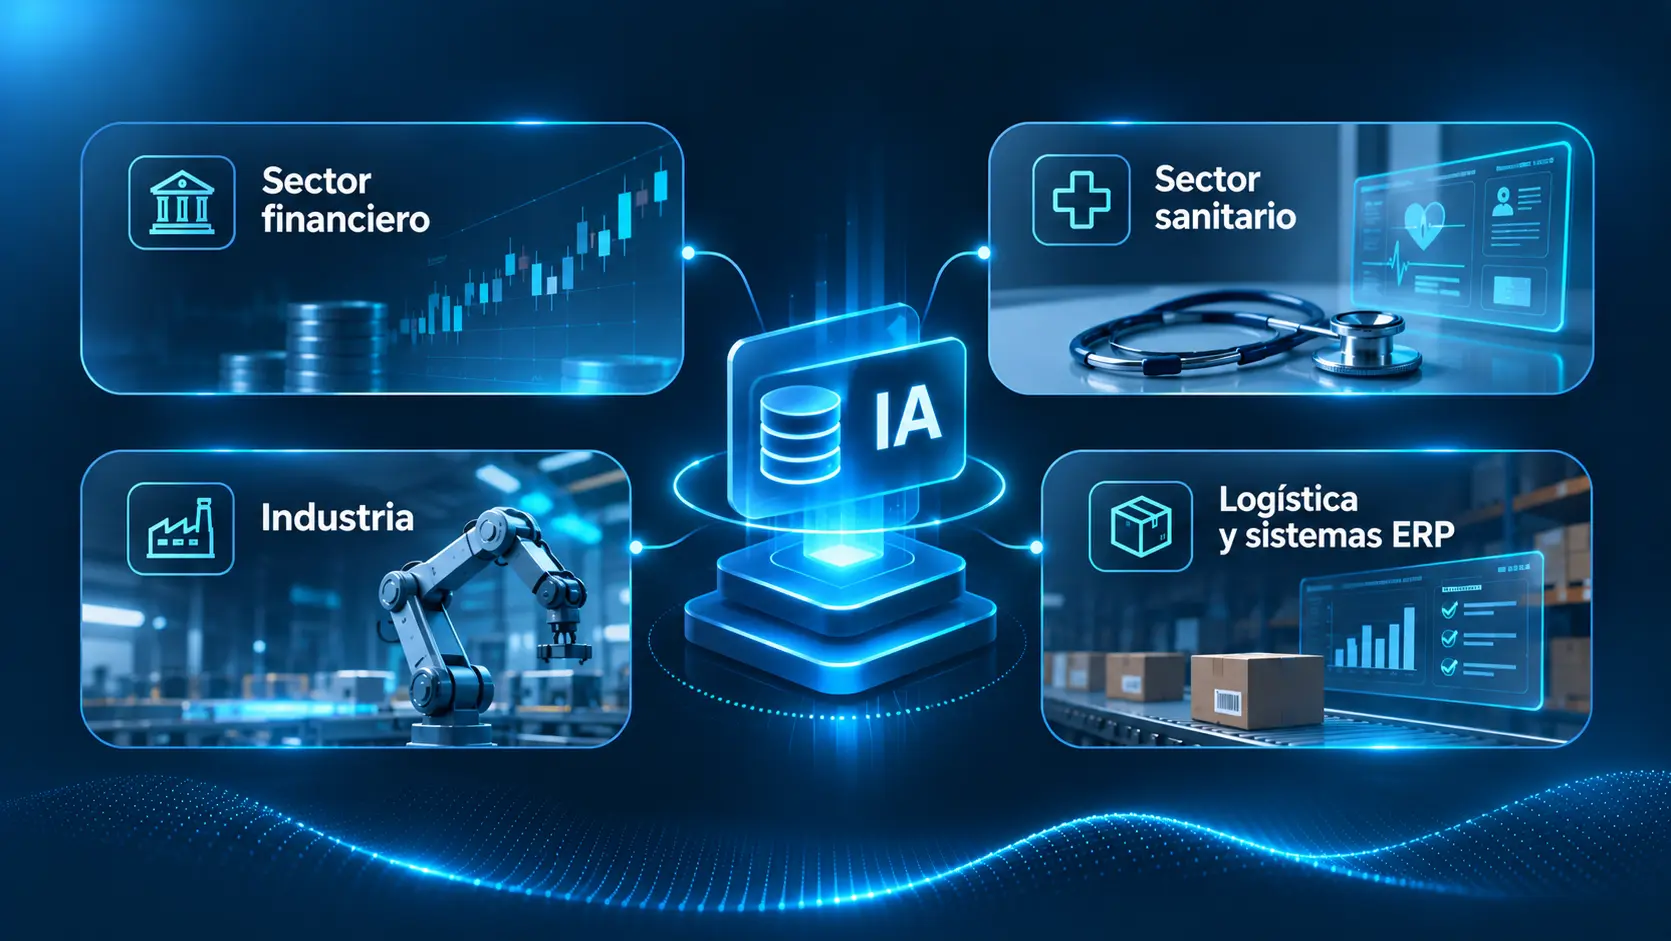
Los principios anteriores se entienden mejor cuando se observan dentro de procesos concretos. No todas las empresas necesitan los mismos controles, porque los riesgos de un sistema que organiza documentos internos no son equivalentes a los de una aplicación que influye en decisiones sobre personas o interviene en una línea de producción. Los siguientes casos son ilustrativos y muestran cómo cambian las prioridades según el tipo de información, los usuarios y el efecto de los resultados.
Sector financiero y sanitario
En una entidad financiera, un modelo que apoya la detección de operaciones anómalas puede trabajar con historiales, movimientos y variables que requieren especial protección. La gobernanza debe documentar el origen de esos registros, restringir los accesos, revisar la calidad y conservar evidencias de las transformaciones aplicadas. Si aparecen alertas injustificadas de forma recurrente, el equipo necesitará comprobar si el problema procede de los datos, de un cambio en el comportamiento de las operaciones o de las reglas utilizadas para interpretar el resultado.
En el ámbito sanitario, las exigencias son especialmente delicadas cuando se tratan datos de salud. Pensemos en una aplicación que resume documentación clínica para un profesional autorizado: debe distinguir expedientes, respetar permisos, mantener la referencia al documento original y evitar que se utilicen versiones incompletas. Además, cualquier uso clínico exige evaluar su finalidad, sus limitaciones y los controles propios del contexto sanitario. Una buena gobernanza no convierte una respuesta automatizada en una decisión médica válida, pero ayuda a delimitar qué información puede utilizarse y cómo comprobarla.
Industria, logística y sistemas ERP
En industria, la gobernanza puede centrarse en datos procedentes de sensores, equipos y registros de producción. Un sistema de mantenimiento predictivo requiere conocer la máquina de origen, la fecha de cada lectura, los cambios de calibración y la continuidad de los históricos. Si los equipos capturan medidas con unidades diferentes o registran periodos incompletos, las predicciones pueden resultar engañosas. Documentar estas condiciones facilita interpretar las alertas y comparar el funcionamiento de distintas instalaciones.
En una compañía logística que utiliza un ERP, un modelo podría estudiar pedidos, plazos y existencias para anticipar necesidades de inventario. En ese caso habría que acordar qué campo representa el stock disponible, cómo se contabilizan las devoluciones y cuándo se actualizan los movimientos. Si después se conecta un asistente al CRM, los permisos deben impedir que un usuario consulte información reservada de otros clientes. La gobernanza aporta así continuidad entre el análisis de datos y las operaciones reales, algo esencial para que la IA ayude a reducir costes operativos sin generar incidencias adicionales.
La inteligencia artificial está transformando la forma en que las empresas gestionan sus procesos y utilizan sus datos. Su integración con los sistemas ERP permite aprovechar la información empresarial para mejorar la toma de decisiones, automatizar tareas y optimizar operaciones. En el siguiente vídeo puedes descubrir cómo se relacionan ambas tecnologías y qué oportunidades ofrecen a las organizaciones.
¿Cómo implementar una estrategia de gobernanza de datos para IA?
Una estrategia útil debe empezar por un caso de uso concreto y una evaluación realista de las fuentes disponibles. No es necesario construir una estructura organizativa compleja antes de probar cualquier aplicación, pero sí establecer controles proporcionados a los riesgos desde el principio. La implementación resulta más sencilla cuando se vincula a una necesidad operativa, como consultar documentación interna, clasificar incidencias o elaborar previsiones, y se amplía después a otros procesos utilizando reglas comunes.
Evaluar los datos disponibles y definir responsabilidades
El punto de partida es inventariar las fuentes que utilizará la IA: documentos, tablas, bases de datos, aplicaciones de negocio y servicios externos. Para cada una conviene registrar su finalidad, responsable, frecuencia de actualización, tipo de información y posibles restricciones. Esta revisión suele detectar problemas que permanecían ocultos, como catálogos duplicados, procedimientos que nadie mantiene o accesos concedidos hace años. Resolverlos antes de conectar un modelo evita trasladarlos a la nueva herramienta.
También deben asignarse responsabilidades comprensibles para los equipos. El departamento que conoce el significado de un dato puede definir cuándo es correcto; tecnología puede encargarse de las integraciones; y seguridad o protección de datos pueden valorar los accesos y riesgos que les correspondan. La gobernanza no debe quedar exclusivamente en manos del proveedor tecnológico, porque muchas decisiones dependen del funcionamiento interno del negocio.
Establecer controles y medir la calidad de los datos
Con las fuentes identificadas, se definen reglas verificables: documentos con versión y fecha de vigencia, validaciones de campos obligatorios, detección de duplicados, límites de acceso y procedimientos de corrección. Es recomendable empezar con indicadores sencillos, como porcentaje de registros incompletos, antigüedad de los documentos consultados, incidencias por permisos o proporción de respuestas que pueden respaldarse con una fuente válida. Estas medidas ayudan a comprobar si la mejora es real y dónde conviene actuar.
Cuando el sistema utiliza datos para entrenar o evaluar modelos, deben documentarse también los criterios de selección y las pruebas realizadas. Un conjunto de datos puede funcionar durante el piloto y dejar de representar el proceso meses después. Por eso conviene revisar la distribución de las entradas, repetir evaluaciones y definir cuándo una modificación exige actualizar el modelo o su documentación. La supervisión continua permite corregir desviaciones antes de que se conviertan en una rutina operativa.
Integrar la gobernanza con los procesos y herramientas empresariales
Las reglas deben aplicarse allí donde las personas trabajan, no quedarse en un manual separado del sistema. Si una empresa mantiene documentación en varias aplicaciones, conviene definir cómo se publica una versión válida y cómo se retira la anterior del índice de búsqueda. Si un asistente consulta un ERP, los permisos deben trasladarse a la integración y no depender de que el modelo «recuerde» que no debe mostrar determinados datos. Si un agente puede ejecutar acciones, deben existir autorizaciones y registros independientes de la respuesta generada.
Un piloto con un alcance limitado permite comprobar el funcionamiento de estos controles antes de ampliar el proyecto. La evaluación debería incluir consultas normales, información desactualizada, usuarios con permisos diferentes y casos donde los datos no son suficientes. Al finalizar, la empresa podrá decidir qué procesos están preparados para utilizar IA y qué problemas de organización o calidad requieren una corrección previa. La implementación se convierte así en una mejora progresiva de la información y no solo en la incorporación de una nueva tecnología.
Principales desafíos de la gobernanza de datos para inteligencia artificial
Uno de los obstáculos más frecuentes es la fragmentación de la información. Los documentos se guardan en carpetas, los datos comerciales están en el CRM y los procesos operativos se registran en el ERP, a menudo con nombres y definiciones diferentes. Conectar todas esas fuentes sin acordar criterios comunes puede generar respuestas contradictorias y hacer difícil identificar cuál es la información válida. La solución no consiste necesariamente en centralizarlo todo, sino en establecer responsabilidades, equivalencias y reglas para compartir los datos de manera controlada.
También aparecen dificultades organizativas. La creación de políticas puede percibirse como una carga si obliga a introducir controles manuales que ralentizan cada tarea. Para evitarlo, es preferible priorizar los riesgos relevantes, automatizar verificaciones repetibles y reservar las aprobaciones humanas para decisiones que realmente las necesiten. La gobernanza debe facilitar una aplicación segura de la IA, no convertirse en un procedimiento imposible de mantener.
Por último, los cambios tecnológicos exigen revisar periódicamente las decisiones tomadas. Un nuevo modelo puede utilizar los documentos de forma distinta; una actualización del ERP puede modificar campos; y una nueva normativa puede introducir obligaciones para determinados sistemas. Mantener un inventario actualizado, comprobar las integraciones y disponer de un proceso para gestionar incidencias ayuda a conservar el control. La gobernanza de datos es una práctica continua, no una revisión que se realiza una sola vez antes de publicar una herramienta.
¿Cómo puede ayudarte Process Control con la gobernanza de datos para IA?
Adoptar inteligencia artificial en una empresa exige relacionar las posibilidades tecnológicas con la forma en que realmente se organiza la información. En Process Control trabajamos desde el análisis de procesos y sistemas existentes para identificar oportunidades de automatización, valorar las integraciones necesarias y diseñar soluciones alineadas con los objetivos del negocio. En proyectos que utilizan información interna, esa evaluación debe considerar la calidad de las fuentes, los permisos y los controles necesarios para que una herramienta pueda utilizarse de manera fiable.
La consultoría de inteligencia artificial para empresas puede servir como punto de partida para decidir si conviene desarrollar un asistente documental, conectar un modelo con aplicaciones de gestión o mejorar primero determinados procesos de datos. Cuando aparezcan cuestiones de protección de datos o exigencias normativas específicas, el diseño técnico deberá coordinarse con el asesoramiento jurídico correspondiente. El objetivo es que la organización pueda incorporar IA con criterios claros de utilidad, seguridad y mantenimiento, sin asumir que una misma arquitectura funciona en todos los casos.
Preguntas frecuentes sobre gobernanza de datos para IA
La gobernanza de datos suele generar dudas porque combina conceptos técnicos, responsabilidades empresariales y requisitos legales que no siempre se aplican de la misma manera. Antes de elegir una plataforma o poner en marcha un asistente, conviene saber qué se controla realmente, quién debe tomar las decisiones y cómo se comprueba que la información utilizada sigue siendo válida. Las siguientes respuestas aclaran las cuestiones más habituales y ayudan a distinguir las medidas generales de organización de aquellas que dependen de un proyecto específico.
¿Qué significa gobernanza de datos para IA?
La gobernanza de datos para IA es el conjunto de políticas, responsabilidades y controles que define cómo se obtienen, preparan, protegen, utilizan y supervisan los datos empleados por sistemas de inteligencia artificial. Abarca su calidad, origen, permisos, actualización y trazabilidad. Su finalidad es que la información sea apropiada para el caso de uso y que una organización pueda detectar y corregir problemas. No se limita a los modelos entrenados internamente: también es relevante cuando un asistente de terceros consulta documentación o sistemas empresariales.
¿Cuál es la diferencia entre gobernanza de datos y gobernanza de la IA?
La gobernanza de datos se centra en la información y las reglas para utilizarla, mientras que la gobernanza de la IA supervisa el funcionamiento más amplio de los sistemas: finalidad, riesgos, responsables, evaluación, decisiones y seguimiento. Por ejemplo, controlar qué documentos puede consultar un modelo corresponde a la gobernanza de datos; definir si ese modelo está autorizado para tomar una decisión automática forma parte de la gobernanza de la IA. Ambos enfoques deben coordinarse en proyectos que afectan a personas o procesos importantes.
¿Quién es responsable de la gobernanza de datos en una empresa?
La responsabilidad suele distribuirse entre el negocio y los equipos técnicos. Los responsables de cada área conocen el significado y la vigencia de la información; los equipos de datos gestionan controles de calidad y trazabilidad; y tecnología y seguridad administran integraciones y permisos. Según el proyecto también pueden intervenir protección de datos, cumplimiento o asesoría jurídica. Lo importante es asignar funciones concretas y documentar quién puede aprobar, modificar o retirar una fuente, sin dejar las decisiones únicamente en manos del proveedor de IA.
¿Qué riesgos existen si no se aplica una buena gobernanza de datos?
Una gobernanza insuficiente puede provocar respuestas incorrectas, filtraciones, utilización de documentos antiguos, decisiones basadas en datos sesgados y dificultades para investigar incidencias. También puede aumentar el coste de mantenimiento porque cada equipo debe resolver los mismos problemas de calidad o acceso. La gravedad depende del uso: un error en una búsqueda interna no tiene las mismas consecuencias que uno que influye en una evaluación laboral o una operación financiera. Por eso los controles deben ajustarse a la finalidad y al impacto potencial del sistema.
¿Qué herramientas se utilizan para gobernar los datos de una IA?
No existe una única herramienta obligatoria. Según las necesidades pueden utilizarse catálogos de datos, sistemas de gestión de metadatos, controles de acceso, plataformas de calidad de datos, registros de auditoría, herramientas de linaje y sistemas de monitorización. En aplicaciones RAG también importan los índices documentales, los filtros de permisos y la gestión de versiones. La elección debe partir de los sistemas existentes y de los riesgos del caso de uso; incorporar una plataforma compleja no sustituye definir responsables y procedimientos claros.